三条记录各管什么
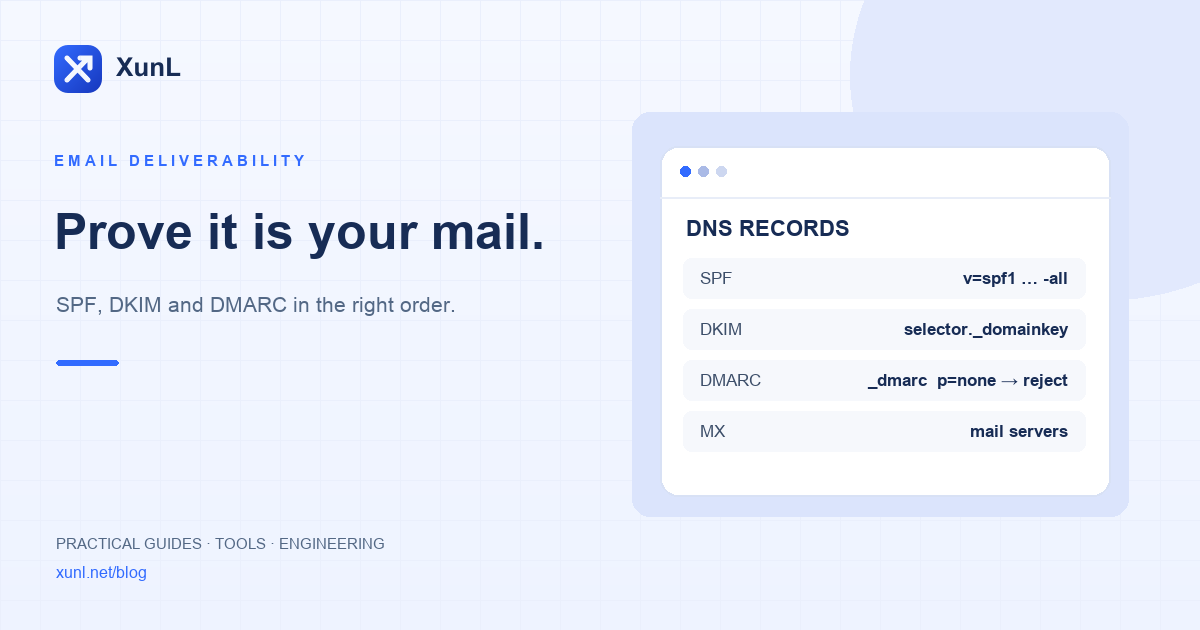
| 记录 | 放在哪里 | 作用 |
|---|---|---|
| SPF | 域名根的 TXT 记录,v=spf1 开头 | 声明哪些服务器可以用这个域名发信 |
| DKIM | 选择器._domainkey.你的域名 的 TXT 记录 | 用私钥给每封信签名,收件方用公钥验证没有被篡改 |
| DMARC | _dmarc.你的域名 的 TXT 记录 | 告诉收件方 SPF/DKIM 不通过时怎么处理,并把报告发给你 |
三者配合起来,客户的邮箱才能确认"这封信确实来自你的公司"。先用 邮箱健康检测 输入域名,一次看清 MX、SPF、DKIM、DMARC 和黑名单状态,再按下面的顺序修。
第 1 步:MX 记录
MX 决定别人发给你的邮件送到哪里。换过邮箱服务商(例如从腾讯企业邮换到 Google Workspace 或 Microsoft 365)后,旧 MX 没删干净会导致部分邮件丢失。用 DNS 查询 选 MX 看当前生效的记录。
第 2 步:SPF
- 一个域名只能有一条
v=spf1记录。多条会导致 SPF 结果为 permerror,等于没配。需要多个发信服务时,把它们合并到同一条里。 - DNS 查询不能超过 10 次。RFC 7208 规定
include、a、mx、ptr、exists和redirect合计(含嵌套)最多 10 次,超过即 permerror。邮件营销平台、CRM、企业邮箱都 include 进来时最容易超。 - 结尾
~all(软失败)适合刚开始核对,确认所有发信渠道都在列表里后再改-all。
第 3 步:DKIM
DKIM 由邮箱服务商生成:在企业邮箱后台找到"DKIM / 域名签名",复制它给的选择器和公钥,加到 DNS,再回后台点启用。只加了 DNS、没在后台启用,邮件依然不会签名。Google 要求 DKIM 密钥至少 1024 位,建议 2048 位。
第 4 步:DMARC
从监控开始,逐步收紧:
v=DMARC1; p=none; rua=mailto:dmarc@你的域名:只收报告,不影响投递。- 看几周报告,确认官网表单、CRM、营销平台等所有发信来源都通过了 SPF 或 DKIM,并且和发件人地址的域名对齐。
- 再改为
p=quarantine,最后p=reject,防止别人冒用你的域名发钓鱼邮件。
Gmail 的发件人要求
Google 从 2024 年 2 月起执行发件人指南,针对发往个人 Gmail 邮箱的邮件:
- 所有发件人:配置 SPF 或 DKIM,发信 IP 有正确的正向和反向 DNS,垃圾邮件投诉率低于 0.3%。
- 每天向 Gmail 发送超过 5000 封的发件人:同时配置 SPF、DKIM 和 DMARC(至少
p=none),发件人域名与 SPF 或 DKIM 对齐,营销邮件支持一键退订。
外贸开发信量不大,也建议按"批量发件人"的标准配齐,海外客户的企业邮箱网关多半有类似规则。
配好之后
- DNS 生效有缓存,改完隔一段时间再测。
- 每次新增发信渠道(官网表单、询盘系统、营销工具)都回来检查 SPF 和 DKIM。
- 收到询盘后,可以用 AI 询盘分析 整理客户需求,再用通过认证的企业邮箱回复。
参考
下一步,用工具验证
邮箱健康检查
DNS 查询
询盘助手
下一步,由你选择
下一步,把方法用到你的业务里
创建公司账号,试用网站监控与询盘工作台;团队和持续使用需求,可以先比较 Pro 方案。
无需绑卡;试用结束回到免费版。付费月度积分不包含在试用内。